Domain cnhs.de kaufen?
Wir ziehen mit dem Projekt
cnhs.de um.
Sind Sie am Kauf der Domain
cnhs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cnhs.de kaufen?
Wann impfreaktion FSME?
Die Impfreaktion auf die FSME-Impfung tritt in der Regel innerhalb von einigen Stunden bis maximal zwei Tagen nach der Impfung auf. Typische Symptome einer Impfreaktion können Rötungen, Schwellungen oder leichte Schmerzen an der Einstichstelle sein. In seltenen Fällen können auch grippeähnliche Symptome wie Fieber, Kopfschmerzen oder Müdigkeit auftreten. Es ist wichtig, nach der Impfung auf mögliche Reaktionen zu achten und bei anhaltenden oder schweren Beschwerden einen Arzt aufzusuchen. In den meisten Fällen sind Impfreaktionen jedoch mild und klingen von selbst wieder ab. **
Wie wird FSME festgestellt?
FSME wird durch einen Bluttest festgestellt, der das Vorhandensein von Antikörpern gegen das FSME-Virus nachweist. Dieser Test wird in der Regel durchgeführt, wenn jemand Symptome einer FSME-Infektion hat oder in einem Risikogebiet war. In einigen Fällen kann auch eine Liquoruntersuchung durchgeführt werden, um das Virus direkt im Nervenwasser nachzuweisen. Es ist wichtig, dass die Diagnose von einem Arzt gestellt wird, um die richtige Behandlung einzuleiten. Impfungen können auch helfen, das Risiko einer FSME-Infektion zu reduzieren. **

Ähnliche Suchbegriffe für FSME
Top-Angebote
Produkte zum Begriff FSME:
-
Evans, Eric J.: Domain-Driven DesignDomain-Driven Design , Tackling Complexity in the Heart of Software , > , Auflage: 1. A., Erscheinungsjahr: 200308, Produktform: Leinen, Autoren: Evans, Eric J., Auflage: 04001, Auflage/Ausgabe: 1. A, Seitenzahl/Blattzahl: 529, Themenüberschrift: COMPUTERS / Software Development & Engineering / Systems Analysis & Design, Fachschema: Programmieren (EDV) / Entwurf~UML (EDV)~EDV / Theorie / Informatik / Allgemeines, Fachkategorie: Internet Guides und Onlinedienste~Systemanalyse und -design, Bildungszweck: für die Hochschule, Imprint-Titels: Pearson Professional, Warengruppe: HC/Informatik, Fachkategorie: Unified Modeling Language (UML), Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 239, Breite: 185, Höhe: 38, Gewicht: 1086, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 260192260,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
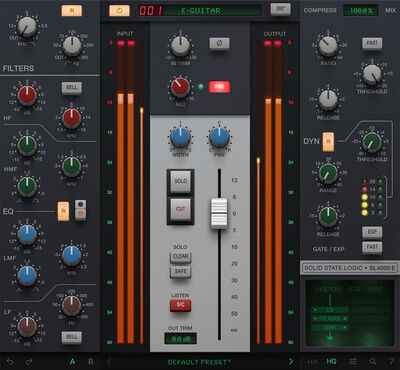
SSL 4K ESSL 4K E (ESD); Kanalzug-Plugin; authentische Emulation der 4000E Mischkonsole von den Entwicklern der originalen Hardware; bietet den gefragten typischen SSL-Klang, der unzählige Produktionen geprägt hat; nahtlose integration mit den SSL-Hardware-Controllern UC1 / UF8 / UF1 (separat erhältich) über SSL 360° und den Plug-in Mixer; genaue Nachbildung der Schaltung auf Komponentenebene; modellierter Mikrofoneingang mit Jensen JT-115K-E Übertragern und regelbarer Sättigung; EQs-Sektion mit Auswahl zwischen den Klangvarianten mit braunen, schwarzen oder den seltenen orangen Potikappen; Dynamik-Sektion aus Revision 4 mit Soft-Knee-Charakteristik und logaritmischer Release-Schaltung; Emulation der Sättigungseffekt durch die DBX 202 Gold Can VCA-Fader; Kompressor mit Mix-Regler für Parallelkompression; HQ-Mode mit intelligentem Oversampling; erweiterte Einstellungen wie Konfiguration des Pegelregelung des Kompressors oder schaltbares VCA-Modelling; skalierbare Bedienoberfläche169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESET Mail Security Microsoft Exchange ServerESET Mail Security Microsoft Exchange Server Mail Security ESET Mail Security Spamfilter Der Spamfilter arbeitet mit unserer ausgezeichneten Scan-Engine, die wir laufend verbessern und anpassen. So sorgt ESET Mail Security dafür, dass Spam und andere unerwünschte Mail Unternehmenspostfächer gar nicht erst erreichen. Phishing-Schutz Verhindert, dass Mitarbeiter auf Webseiten zugreifen, die als Phishing-Seiten bekannt sind. Auch E-Mails, die URLs zu entsprechenden Seiten enthalten, werden automatisch blockiert. Hybrider Office 365-Scan Schützt Unternehmen, die hybrid mit Microsoft Exchange arbeiten. Komfortables Quarantäne-Management IWird ein Element in die Quarantäne verschoben, erhält der Empfänger eine Nachricht und kann – ebenso wie der zuständige Administrator – die entsprechende E-Mail löschen oder freigeben. Administratoren haben zusätzlich die Möglichkeit, sich die Vorkommnisse im Quarantäne-Bereich regelmäßig in Berichten zusammenfassen zu lassen. Unerreichte Geschwindigkeit Um Unternehmensprozesse nicht zu behindern, muss ein Mail Security-Produkt stabil und schnell arbeiten und gleichzeitig besonders leistungsfähig sein. ESET Mail Security liegt eine 64-Bit-Engine zugrunde, mit der selbst tiefgehende Scans großer Datenmengen innerhalb kürzester Zeit abgeschlossen sind. Malware-Schutz ESET Mail Security bietet dank leistungsstarkem Malware-Schutz höchste Sicherheit vor fragwürdigen oder gefährlichen Mailanhängen. Regelsystem Dank einer Vielzahl möglicher Regeln können Administratoren genau festlegen, welche E-Mails automatisch gefiltert werden und was mit diesen geschehen soll. Quarantäne-Management per Browser Wird ein Element in die Quarantäne verschoben, erhält der Empfänger eine Nachricht und kann die entsprechende E-Mail ganz einfach über den Browser löschen oder freigeben. Cluster-Support Die ESET Lösungen lassen sich zusammenschalten um Konfigurationen, Benachrichtigungen, Greylist-Datenbanken und vieles mehr auszutauschen. Zudem werden Windows Failover Cluster und NLB-Cluster unterstützt, um auch Netzwerke in Enterprise-Größe komfortabel zu verwalten. Flexibel und skalierbar Die Komponenten von ESET Mail Security lassen sich bei Bedarf auch einzeln installieren. Für die tägliche Arbeit können bestimmte Objekte oder Prozesse von On-Access-Scans ausgeschlossen werden, um Geschwindigkeit und Stabilität der Prozesse (z.B. Backups) nicht zu beeinträchtigen.20,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo tritt FSME auf?
FSME tritt hauptsächlich in bestimmten Regionen Europas und Asiens auf, insbesondere in Wäldern und ländlichen Gebieten. In Deutschland sind vor allem Süddeutschland, Bayern und Baden-Württemberg betroffen. Auch in Österreich, der Schweiz, Skandinavien, Osteuropa, Russland, China und Japan kommt FSME vor. Die Übertragung erfolgt durch Zeckenstiche, insbesondere von infizierten Zecken der Gattung Ixodes. Reisende in diese Regionen sollten sich über die Risiken informieren und gegebenenfalls eine Impfung in Betracht ziehen. **
-
Habe ich jetzt FSME?
Als KI kann ich keine medizinische Diagnose stellen. Wenn du Bedenken hast, dass du an FSME erkrankt sein könntest, solltest du einen Arzt aufsuchen. Ein Arzt kann eine genaue Diagnose stellen und gegebenenfalls weitere Untersuchungen durchführen. **
-
Wann FSME Impfung auffrischen?
Die Auffrischungsimpfung gegen FSME sollte alle 3-5 Jahre erfolgen, je nach Empfehlung des Arztes oder der Gesundheitsbehörde. Es ist wichtig, den Impfstatus regelmäßig zu überprüfen, da der Schutz vor der Krankheit im Laufe der Zeit nachlassen kann. Besonders Personen, die in Risikogebieten leben oder sich viel im Freien aufhalten, sollten regelmäßig überprüfen lassen, ob sie eine Auffrischungsimpfung benötigen. Es ist ratsam, sich rechtzeitig vor Beginn der Zeckensaison impfen zu lassen, um optimal geschützt zu sein. Es ist wichtig, sich von einem Arzt beraten zu lassen, um den besten Zeitpunkt für die Auffrischungsimpfung festzulegen. **
-
Kann FSME tödlich sein?
Kann FSME tödlich sein? Ja, FSME (Frühsommer-Meningoenzephalitis) kann in seltenen Fällen tödlich verlaufen, insbesondere wenn die Erkrankung nicht rechtzeitig erkannt und behandelt wird. Die schwerwiegendsten Komplikationen treten in der Regel bei einer Entzündung des Gehirns auf. Es ist daher wichtig, sich vor FSME durch Impfung und Schutzmaßnahmen zu schützen, insbesondere in Risikogebieten. Bei rechtzeitiger Diagnose und angemessener medizinischer Versorgung ist die Prognose jedoch in der Regel gut. **


Wie erkennt man FSME?
FSME, auch bekannt als Frühsommer-Meningoenzephalitis, ist eine durch Zecken übertragene Viruserkrankung, die das zentrale Nervensystem betreffen kann. Typische Symptome sind grippeähnliche Beschwerden wie Fieber, Kopf- und Gliederschmerzen. In schweren Fällen kann es zu einer Entzündung der Hirnhäute und des Gehirns kommen, was zu neurologischen Symptomen wie Verwirrtheit, Bewusstseinsstörungen und Lähmungen führen kann. Die Diagnose von FSME erfolgt in der Regel anhand der Symptome, des Zeckenbisses in einem Risikogebiet und spezifischer Laboruntersuchungen wie dem Nachweis von Antikörpern im Blut. **
Wo sind FSME Gebiete?
Wo sind FSME Gebiete? FSME-Gebiete sind Regionen, in denen die Frühsommer-Meningoenzephalitis (FSME) vorkommt, eine durch Zecken übertragene Viruserkrankung. In Europa sind FSME-Gebiete hauptsächlich in Ländern wie Deutschland, Österreich, der Schweiz, Skandinavien, Tschechien und Ungarn verbreitet. Zecken, die FSME übertragen können, leben vor allem in Wäldern, Wiesen und Gebüschen. Reisende in diese Regionen sollten sich über die Risiken informieren und gegebenenfalls Schutzmaßnahmen wie Impfungen oder das Tragen von geeigneter Kleidung treffen. **
Top-Angebote
Produkte zum Begriff FSME:
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Evans, Eric J.: Domain-Driven DesignDomain-Driven Design , Tackling Complexity in the Heart of Software , > , Auflage: 1. A., Erscheinungsjahr: 200308, Produktform: Leinen, Autoren: Evans, Eric J., Auflage: 04001, Auflage/Ausgabe: 1. A, Seitenzahl/Blattzahl: 529, Themenüberschrift: COMPUTERS / Software Development & Engineering / Systems Analysis & Design, Fachschema: Programmieren (EDV) / Entwurf~UML (EDV)~EDV / Theorie / Informatik / Allgemeines, Fachkategorie: Internet Guides und Onlinedienste~Systemanalyse und -design, Bildungszweck: für die Hochschule, Imprint-Titels: Pearson Professional, Warengruppe: HC/Informatik, Fachkategorie: Unified Modeling Language (UML), Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 239, Breite: 185, Höhe: 38, Gewicht: 1086, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 260192260,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann impfreaktion FSME?
Die Impfreaktion auf die FSME-Impfung tritt in der Regel innerhalb von einigen Stunden bis maximal zwei Tagen nach der Impfung auf. Typische Symptome einer Impfreaktion können Rötungen, Schwellungen oder leichte Schmerzen an der Einstichstelle sein. In seltenen Fällen können auch grippeähnliche Symptome wie Fieber, Kopfschmerzen oder Müdigkeit auftreten. Es ist wichtig, nach der Impfung auf mögliche Reaktionen zu achten und bei anhaltenden oder schweren Beschwerden einen Arzt aufzusuchen. In den meisten Fällen sind Impfreaktionen jedoch mild und klingen von selbst wieder ab. **
-
Wie wird FSME festgestellt?
FSME wird durch einen Bluttest festgestellt, der das Vorhandensein von Antikörpern gegen das FSME-Virus nachweist. Dieser Test wird in der Regel durchgeführt, wenn jemand Symptome einer FSME-Infektion hat oder in einem Risikogebiet war. In einigen Fällen kann auch eine Liquoruntersuchung durchgeführt werden, um das Virus direkt im Nervenwasser nachzuweisen. Es ist wichtig, dass die Diagnose von einem Arzt gestellt wird, um die richtige Behandlung einzuleiten. Impfungen können auch helfen, das Risiko einer FSME-Infektion zu reduzieren. **
-
Wo tritt FSME auf?
FSME tritt hauptsächlich in bestimmten Regionen Europas und Asiens auf, insbesondere in Wäldern und ländlichen Gebieten. In Deutschland sind vor allem Süddeutschland, Bayern und Baden-Württemberg betroffen. Auch in Österreich, der Schweiz, Skandinavien, Osteuropa, Russland, China und Japan kommt FSME vor. Die Übertragung erfolgt durch Zeckenstiche, insbesondere von infizierten Zecken der Gattung Ixodes. Reisende in diese Regionen sollten sich über die Risiken informieren und gegebenenfalls eine Impfung in Betracht ziehen. **
-
Habe ich jetzt FSME?
Als KI kann ich keine medizinische Diagnose stellen. Wenn du Bedenken hast, dass du an FSME erkrankt sein könntest, solltest du einen Arzt aufsuchen. Ein Arzt kann eine genaue Diagnose stellen und gegebenenfalls weitere Untersuchungen durchführen. **
Ähnliche Suchbegriffe für FSME
-
SSL 4K ESSL 4K E (ESD); Kanalzug-Plugin; authentische Emulation der 4000E Mischkonsole von den Entwicklern der originalen Hardware; bietet den gefragten typischen SSL-Klang, der unzählige Produktionen geprägt hat; nahtlose integration mit den SSL-Hardware-Controllern UC1 / UF8 / UF1 (separat erhältich) über SSL 360° und den Plug-in Mixer; genaue Nachbildung der Schaltung auf Komponentenebene; modellierter Mikrofoneingang mit Jensen JT-115K-E Übertragern und regelbarer Sättigung; EQs-Sektion mit Auswahl zwischen den Klangvarianten mit braunen, schwarzen oder den seltenen orangen Potikappen; Dynamik-Sektion aus Revision 4 mit Soft-Knee-Charakteristik und logaritmischer Release-Schaltung; Emulation der Sättigungseffekt durch die DBX 202 Gold Can VCA-Fader; Kompressor mit Mix-Regler für Parallelkompression; HQ-Mode mit intelligentem Oversampling; erweiterte Einstellungen wie Konfiguration des Pegelregelung des Kompressors oder schaltbares VCA-Modelling; skalierbare Bedienoberfläche169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESET Mail Security Microsoft Exchange ServerESET Mail Security Microsoft Exchange Server Mail Security ESET Mail Security Spamfilter Der Spamfilter arbeitet mit unserer ausgezeichneten Scan-Engine, die wir laufend verbessern und anpassen. So sorgt ESET Mail Security dafür, dass Spam und andere unerwünschte Mail Unternehmenspostfächer gar nicht erst erreichen. Phishing-Schutz Verhindert, dass Mitarbeiter auf Webseiten zugreifen, die als Phishing-Seiten bekannt sind. Auch E-Mails, die URLs zu entsprechenden Seiten enthalten, werden automatisch blockiert. Hybrider Office 365-Scan Schützt Unternehmen, die hybrid mit Microsoft Exchange arbeiten. Komfortables Quarantäne-Management IWird ein Element in die Quarantäne verschoben, erhält der Empfänger eine Nachricht und kann – ebenso wie der zuständige Administrator – die entsprechende E-Mail löschen oder freigeben. Administratoren haben zusätzlich die Möglichkeit, sich die Vorkommnisse im Quarantäne-Bereich regelmäßig in Berichten zusammenfassen zu lassen. Unerreichte Geschwindigkeit Um Unternehmensprozesse nicht zu behindern, muss ein Mail Security-Produkt stabil und schnell arbeiten und gleichzeitig besonders leistungsfähig sein. ESET Mail Security liegt eine 64-Bit-Engine zugrunde, mit der selbst tiefgehende Scans großer Datenmengen innerhalb kürzester Zeit abgeschlossen sind. Malware-Schutz ESET Mail Security bietet dank leistungsstarkem Malware-Schutz höchste Sicherheit vor fragwürdigen oder gefährlichen Mailanhängen. Regelsystem Dank einer Vielzahl möglicher Regeln können Administratoren genau festlegen, welche E-Mails automatisch gefiltert werden und was mit diesen geschehen soll. Quarantäne-Management per Browser Wird ein Element in die Quarantäne verschoben, erhält der Empfänger eine Nachricht und kann die entsprechende E-Mail ganz einfach über den Browser löschen oder freigeben. Cluster-Support Die ESET Lösungen lassen sich zusammenschalten um Konfigurationen, Benachrichtigungen, Greylist-Datenbanken und vieles mehr auszutauschen. Zudem werden Windows Failover Cluster und NLB-Cluster unterstützt, um auch Netzwerke in Enterprise-Größe komfortabel zu verwalten. Flexibel und skalierbar Die Komponenten von ESET Mail Security lassen sich bei Bedarf auch einzeln installieren. Für die tägliche Arbeit können bestimmte Objekte oder Prozesse von On-Access-Scans ausgeschlossen werden, um Geschwindigkeit und Stabilität der Prozesse (z.B. Backups) nicht zu beeinträchtigen.20,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Inhalt und Gestaltung der Webseite eines Beratungsunternehmens. Planung, Programmierung und Kosten, Taschenbuch von Philipp Schmidt, GRIN,Inhalt Und Gestaltung Der Webseite Eines Beratungsunternehmens. Planung, Programmierung Und Kosten, Taschenbuch Von Philipp Schmidt, Grin, 978-3-346-05986-4, Seitenanzahl: 2017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann FSME Impfung auffrischen?
Die Auffrischungsimpfung gegen FSME sollte alle 3-5 Jahre erfolgen, je nach Empfehlung des Arztes oder der Gesundheitsbehörde. Es ist wichtig, den Impfstatus regelmäßig zu überprüfen, da der Schutz vor der Krankheit im Laufe der Zeit nachlassen kann. Besonders Personen, die in Risikogebieten leben oder sich viel im Freien aufhalten, sollten regelmäßig überprüfen lassen, ob sie eine Auffrischungsimpfung benötigen. Es ist ratsam, sich rechtzeitig vor Beginn der Zeckensaison impfen zu lassen, um optimal geschützt zu sein. Es ist wichtig, sich von einem Arzt beraten zu lassen, um den besten Zeitpunkt für die Auffrischungsimpfung festzulegen. **
-
Kann FSME tödlich sein?
Kann FSME tödlich sein? Ja, FSME (Frühsommer-Meningoenzephalitis) kann in seltenen Fällen tödlich verlaufen, insbesondere wenn die Erkrankung nicht rechtzeitig erkannt und behandelt wird. Die schwerwiegendsten Komplikationen treten in der Regel bei einer Entzündung des Gehirns auf. Es ist daher wichtig, sich vor FSME durch Impfung und Schutzmaßnahmen zu schützen, insbesondere in Risikogebieten. Bei rechtzeitiger Diagnose und angemessener medizinischer Versorgung ist die Prognose jedoch in der Regel gut. **
-
Wie erkennt man FSME?
FSME, auch bekannt als Frühsommer-Meningoenzephalitis, ist eine durch Zecken übertragene Viruserkrankung, die das zentrale Nervensystem betreffen kann. Typische Symptome sind grippeähnliche Beschwerden wie Fieber, Kopf- und Gliederschmerzen. In schweren Fällen kann es zu einer Entzündung der Hirnhäute und des Gehirns kommen, was zu neurologischen Symptomen wie Verwirrtheit, Bewusstseinsstörungen und Lähmungen führen kann. Die Diagnose von FSME erfolgt in der Regel anhand der Symptome, des Zeckenbisses in einem Risikogebiet und spezifischer Laboruntersuchungen wie dem Nachweis von Antikörpern im Blut. **
-
Wo sind FSME Gebiete?
Wo sind FSME Gebiete? FSME-Gebiete sind Regionen, in denen die Frühsommer-Meningoenzephalitis (FSME) vorkommt, eine durch Zecken übertragene Viruserkrankung. In Europa sind FSME-Gebiete hauptsächlich in Ländern wie Deutschland, Österreich, der Schweiz, Skandinavien, Tschechien und Ungarn verbreitet. Zecken, die FSME übertragen können, leben vor allem in Wäldern, Wiesen und Gebüschen. Reisende in diese Regionen sollten sich über die Risiken informieren und gegebenenfalls Schutzmaßnahmen wie Impfungen oder das Tragen von geeigneter Kleidung treffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.