Domain cnhs.de kaufen?
Wir ziehen mit dem Projekt
cnhs.de um.
Sind Sie am Kauf der Domain
cnhs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cnhs.de kaufen?
Wo finde ich meine E-Mail in Thunderbird, wenn ich auf "Später senden" klicke?
Wenn du auf "Später senden" klickst, wird die E-Mail in den Ordner "Entwürfe" verschoben. Du findest diesen Ordner in der linken Seitenleiste von Thunderbird. Öffne den Ordner "Entwürfe" und dort solltest du deine E-Mail finden, die du später senden möchtest. **
Wann tritt ein Virus auf, wenn ich eine E-Mail in meiner E-Mail-App öffne oder erst, wenn ich auf den Link in der E-Mail klicke?
Ein Virus kann auf verschiedene Arten in Ihr System gelangen. Es ist möglich, dass ein Virus bereits in der E-Mail selbst enthalten ist und aktiviert wird, sobald Sie die E-Mail öffnen. Es ist jedoch auch möglich, dass der Virus erst aktiviert wird, wenn Sie auf einen schädlichen Link in der E-Mail klicken. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails und Links zu vermeiden, um das Risiko einer Infektion zu minimieren. **


Ähnliche Suchbegriffe für Klicke
Top-Angebote
Produkte zum Begriff Klicke:
-
Evans, Eric J.: Domain-Driven DesignDomain-Driven Design , Tackling Complexity in the Heart of Software , > , Auflage: 1. A., Erscheinungsjahr: 200308, Produktform: Leinen, Autoren: Evans, Eric J., Auflage: 04001, Auflage/Ausgabe: 1. A, Seitenzahl/Blattzahl: 529, Themenüberschrift: COMPUTERS / Software Development & Engineering / Systems Analysis & Design, Fachschema: Programmieren (EDV) / Entwurf~UML (EDV)~EDV / Theorie / Informatik / Allgemeines, Fachkategorie: Internet Guides und Onlinedienste~Systemanalyse und -design, Bildungszweck: für die Hochschule, Imprint-Titels: Pearson Professional, Warengruppe: HC/Informatik, Fachkategorie: Unified Modeling Language (UML), Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 239, Breite: 185, Höhe: 38, Gewicht: 1086, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 260192260,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
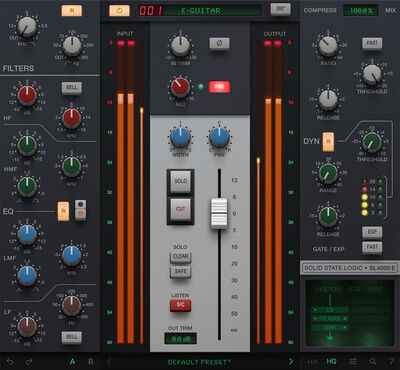
SSL 4K ESSL 4K E (ESD); Kanalzug-Plugin; authentische Emulation der 4000E Mischkonsole von den Entwicklern der originalen Hardware; bietet den gefragten typischen SSL-Klang, der unzählige Produktionen geprägt hat; nahtlose integration mit den SSL-Hardware-Controllern UC1 / UF8 / UF1 (separat erhältich) über SSL 360° und den Plug-in Mixer; genaue Nachbildung der Schaltung auf Komponentenebene; modellierter Mikrofoneingang mit Jensen JT-115K-E Übertragern und regelbarer Sättigung; EQs-Sektion mit Auswahl zwischen den Klangvarianten mit braunen, schwarzen oder den seltenen orangen Potikappen; Dynamik-Sektion aus Revision 4 mit Soft-Knee-Charakteristik und logaritmischer Release-Schaltung; Emulation der Sättigungseffekt durch die DBX 202 Gold Can VCA-Fader; Kompressor mit Mix-Regler für Parallelkompression; HQ-Mode mit intelligentem Oversampling; erweiterte Einstellungen wie Konfiguration des Pegelregelung des Kompressors oder schaltbares VCA-Modelling; skalierbare Bedienoberfläche169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie öffne ich eine Webseite in der Ubuntu Bash und klicke darauf?
In der Ubuntu Bash kannst du eine Webseite mit einem Webbrowser wie z.B. Firefox öffnen, indem du den Befehl "firefox" gefolgt von der URL der Webseite eingibst. Du kannst dann auf Links auf der Webseite klicken, indem du den Mauszeiger über den Link bewegst und die linke Maustaste drückst. Alternativ kannst du auch den Befehl "xdg-open" gefolgt von der URL der Webseite verwenden, um die Webseite im Standard-Webbrowser zu öffnen. **
-
Wie klicke ich am schnellsten?
Um schnell zu klicken, solltest du deine Finger auf der Maus positionieren und den Mauszeiger bereits über dem gewünschten Ziel platzieren. Drücke dann den Mausknopf schnell und entschlossen, ohne dabei zu zögern oder zu zaudern. Übe regelmäßig, um deine Klickgeschwindigkeit zu verbessern. **
-
Wie klicke ich in Minecraft?
Um in Minecraft zu klicken, musst du die linke Maustaste drücken. Dies wird verwendet, um Blöcke abzubauen, Gegenstände aus Truhen zu nehmen und auf andere Objekte zu interagieren. Du kannst auch die rechte Maustaste verwenden, um Gegenstände zu platzieren oder spezielle Aktionen auszuführen, je nachdem, welchen Gegenstand du in der Hand hast. **
-
Wie klicke ich auf F11?
Um auf F11 zu klicken, musst du die F11-Taste auf deiner Tastatur drücken. Diese befindet sich normalerweise oben auf der Tastatur neben den Funktionstasten. Wenn du auf F11 klickst, wird in den meisten Fällen der Vollbildmodus in deinem Browser aktiviert. **

Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
Können die Personenunternehmen sehen, wenn ich auf deren E-Mails klicke?
In der Regel können Personenunternehmen nicht sehen, ob du auf ihre E-Mails klickst. Die meisten E-Mail-Dienste bieten keine Funktion an, die den Absendern das Tracking von Klicks ermöglicht. Es gibt jedoch spezielle Tools und Techniken, mit denen Unternehmen das Verhalten von Empfängern verfolgen können, zum Beispiel durch das Einbetten von Tracking-Links in E-Mails. Es ist jedoch wichtig zu beachten, dass dies in den meisten Ländern rechtlich geregelt ist und Unternehmen transparent darüber informieren müssen, wenn sie solche Tracking-Methoden verwenden. **
Top-Angebote
Produkte zum Begriff Klicke:
-
Klicke & Lerne mit BubbleBrix™ - MathematikGeeignet von 3 Jahre bis 7 Jahre. In der Schule ist dein Kind täglich gefordert, eine ganze Palette an Kompetenzen anzuwenden - sowohl sozial, fachlich, körperlich, mental oder alle auf einmal. Es ist für dein Kind vorteilhaft, wenn ihr eine oder mehrere Fähigkeiten in der geborgenen Umgebung zuhause übt. Mit lehrreichen Aktivitäten und Spielen können spielerisch Zahlenkompetenzen, Schreibfertigkeiten, Tabellenverständnis, logisches Denken und andere Fähigkeiten trainiert werden. Oder vielleicht kann dein Kind gar nicht genug von Zahlen, Buchstaben und Logikspielen bekommen. Oder es kommt erst in die Schule, möchte es aber gerne den großen Kindern gleichtun. Halte daher nicht zurück mit Spielzeug für reichlich Schulspaß zuhause, damit dein Kind die Möglichkeit hat, wenn es Lust bekommt, zu üben.26,95 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Evans, Eric J.: Domain-Driven DesignDomain-Driven Design , Tackling Complexity in the Heart of Software , > , Auflage: 1. A., Erscheinungsjahr: 200308, Produktform: Leinen, Autoren: Evans, Eric J., Auflage: 04001, Auflage/Ausgabe: 1. A, Seitenzahl/Blattzahl: 529, Themenüberschrift: COMPUTERS / Software Development & Engineering / Systems Analysis & Design, Fachschema: Programmieren (EDV) / Entwurf~UML (EDV)~EDV / Theorie / Informatik / Allgemeines, Fachkategorie: Internet Guides und Onlinedienste~Systemanalyse und -design, Bildungszweck: für die Hochschule, Imprint-Titels: Pearson Professional, Warengruppe: HC/Informatik, Fachkategorie: Unified Modeling Language (UML), Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 239, Breite: 185, Höhe: 38, Gewicht: 1086, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 260192260,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo finde ich meine E-Mail in Thunderbird, wenn ich auf "Später senden" klicke?
Wenn du auf "Später senden" klickst, wird die E-Mail in den Ordner "Entwürfe" verschoben. Du findest diesen Ordner in der linken Seitenleiste von Thunderbird. Öffne den Ordner "Entwürfe" und dort solltest du deine E-Mail finden, die du später senden möchtest. **
-
Wann tritt ein Virus auf, wenn ich eine E-Mail in meiner E-Mail-App öffne oder erst, wenn ich auf den Link in der E-Mail klicke?
Ein Virus kann auf verschiedene Arten in Ihr System gelangen. Es ist möglich, dass ein Virus bereits in der E-Mail selbst enthalten ist und aktiviert wird, sobald Sie die E-Mail öffnen. Es ist jedoch auch möglich, dass der Virus erst aktiviert wird, wenn Sie auf einen schädlichen Link in der E-Mail klicken. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails und Links zu vermeiden, um das Risiko einer Infektion zu minimieren. **
-
Wie öffne ich eine Webseite in der Ubuntu Bash und klicke darauf?
In der Ubuntu Bash kannst du eine Webseite mit einem Webbrowser wie z.B. Firefox öffnen, indem du den Befehl "firefox" gefolgt von der URL der Webseite eingibst. Du kannst dann auf Links auf der Webseite klicken, indem du den Mauszeiger über den Link bewegst und die linke Maustaste drückst. Alternativ kannst du auch den Befehl "xdg-open" gefolgt von der URL der Webseite verwenden, um die Webseite im Standard-Webbrowser zu öffnen. **
-
Wie klicke ich am schnellsten?
Um schnell zu klicken, solltest du deine Finger auf der Maus positionieren und den Mauszeiger bereits über dem gewünschten Ziel platzieren. Drücke dann den Mausknopf schnell und entschlossen, ohne dabei zu zögern oder zu zaudern. Übe regelmäßig, um deine Klickgeschwindigkeit zu verbessern. **
Ähnliche Suchbegriffe für Klicke
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SSL 4K ESSL 4K E (ESD); Kanalzug-Plugin; authentische Emulation der 4000E Mischkonsole von den Entwicklern der originalen Hardware; bietet den gefragten typischen SSL-Klang, der unzählige Produktionen geprägt hat; nahtlose integration mit den SSL-Hardware-Controllern UC1 / UF8 / UF1 (separat erhältich) über SSL 360° und den Plug-in Mixer; genaue Nachbildung der Schaltung auf Komponentenebene; modellierter Mikrofoneingang mit Jensen JT-115K-E Übertragern und regelbarer Sättigung; EQs-Sektion mit Auswahl zwischen den Klangvarianten mit braunen, schwarzen oder den seltenen orangen Potikappen; Dynamik-Sektion aus Revision 4 mit Soft-Knee-Charakteristik und logaritmischer Release-Schaltung; Emulation der Sättigungseffekt durch die DBX 202 Gold Can VCA-Fader; Kompressor mit Mix-Regler für Parallelkompression; HQ-Mode mit intelligentem Oversampling; erweiterte Einstellungen wie Konfiguration des Pegelregelung des Kompressors oder schaltbares VCA-Modelling; skalierbare Bedienoberfläche169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESET Mail Security Microsoft Exchange ServerESET Mail Security Microsoft Exchange Server Mail Security ESET Mail Security Spamfilter Der Spamfilter arbeitet mit unserer ausgezeichneten Scan-Engine, die wir laufend verbessern und anpassen. So sorgt ESET Mail Security dafür, dass Spam und andere unerwünschte Mail Unternehmenspostfächer gar nicht erst erreichen. Phishing-Schutz Verhindert, dass Mitarbeiter auf Webseiten zugreifen, die als Phishing-Seiten bekannt sind. Auch E-Mails, die URLs zu entsprechenden Seiten enthalten, werden automatisch blockiert. Hybrider Office 365-Scan Schützt Unternehmen, die hybrid mit Microsoft Exchange arbeiten. Komfortables Quarantäne-Management IWird ein Element in die Quarantäne verschoben, erhält der Empfänger eine Nachricht und kann – ebenso wie der zuständige Administrator – die entsprechende E-Mail löschen oder freigeben. Administratoren haben zusätzlich die Möglichkeit, sich die Vorkommnisse im Quarantäne-Bereich regelmäßig in Berichten zusammenfassen zu lassen. Unerreichte Geschwindigkeit Um Unternehmensprozesse nicht zu behindern, muss ein Mail Security-Produkt stabil und schnell arbeiten und gleichzeitig besonders leistungsfähig sein. ESET Mail Security liegt eine 64-Bit-Engine zugrunde, mit der selbst tiefgehende Scans großer Datenmengen innerhalb kürzester Zeit abgeschlossen sind. Malware-Schutz ESET Mail Security bietet dank leistungsstarkem Malware-Schutz höchste Sicherheit vor fragwürdigen oder gefährlichen Mailanhängen. Regelsystem Dank einer Vielzahl möglicher Regeln können Administratoren genau festlegen, welche E-Mails automatisch gefiltert werden und was mit diesen geschehen soll. Quarantäne-Management per Browser Wird ein Element in die Quarantäne verschoben, erhält der Empfänger eine Nachricht und kann die entsprechende E-Mail ganz einfach über den Browser löschen oder freigeben. Cluster-Support Die ESET Lösungen lassen sich zusammenschalten um Konfigurationen, Benachrichtigungen, Greylist-Datenbanken und vieles mehr auszutauschen. Zudem werden Windows Failover Cluster und NLB-Cluster unterstützt, um auch Netzwerke in Enterprise-Größe komfortabel zu verwalten. Flexibel und skalierbar Die Komponenten von ESET Mail Security lassen sich bei Bedarf auch einzeln installieren. Für die tägliche Arbeit können bestimmte Objekte oder Prozesse von On-Access-Scans ausgeschlossen werden, um Geschwindigkeit und Stabilität der Prozesse (z.B. Backups) nicht zu beeinträchtigen.20,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie klicke ich in Minecraft?
Um in Minecraft zu klicken, musst du die linke Maustaste drücken. Dies wird verwendet, um Blöcke abzubauen, Gegenstände aus Truhen zu nehmen und auf andere Objekte zu interagieren. Du kannst auch die rechte Maustaste verwenden, um Gegenstände zu platzieren oder spezielle Aktionen auszuführen, je nachdem, welchen Gegenstand du in der Hand hast. **
-
Wie klicke ich auf F11?
Um auf F11 zu klicken, musst du die F11-Taste auf deiner Tastatur drücken. Diese befindet sich normalerweise oben auf der Tastatur neben den Funktionstasten. Wenn du auf F11 klickst, wird in den meisten Fällen der Vollbildmodus in deinem Browser aktiviert. **
-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
-
Können die Personenunternehmen sehen, wenn ich auf deren E-Mails klicke?
In der Regel können Personenunternehmen nicht sehen, ob du auf ihre E-Mails klickst. Die meisten E-Mail-Dienste bieten keine Funktion an, die den Absendern das Tracking von Klicks ermöglicht. Es gibt jedoch spezielle Tools und Techniken, mit denen Unternehmen das Verhalten von Empfängern verfolgen können, zum Beispiel durch das Einbetten von Tracking-Links in E-Mails. Es ist jedoch wichtig zu beachten, dass dies in den meisten Ländern rechtlich geregelt ist und Unternehmen transparent darüber informieren müssen, wenn sie solche Tracking-Methoden verwenden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.